
Az ESMA-listán szereplő kriptofehérkönyv nem hatósági minőségi pecsét
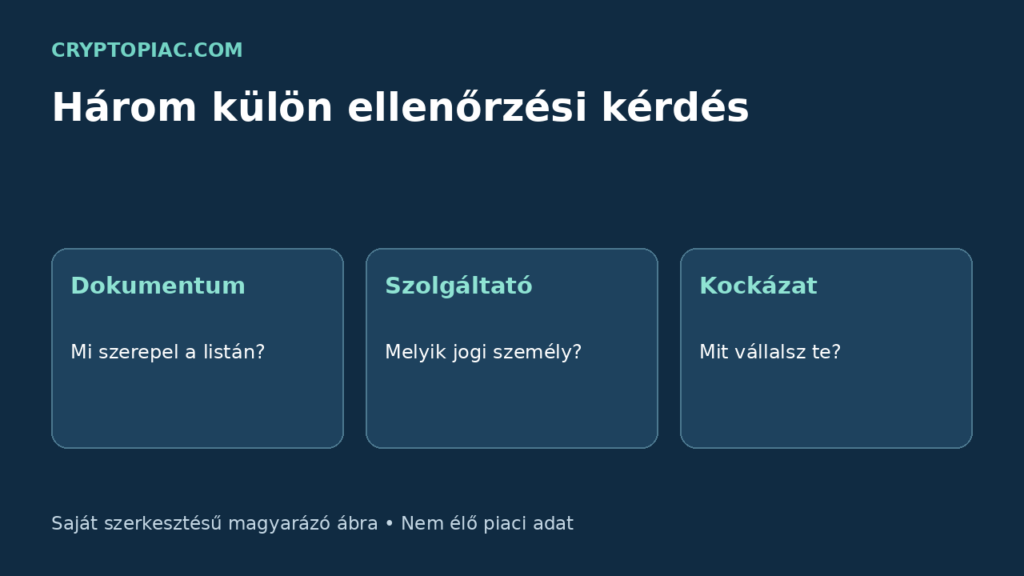
Egy nyilvántartott fehérkönyv és egy engedélyezett szolgáltató két külön ellenőrzés. Megmutatjuk, milyen állítást igazolhat egy lista.
Az ESMA MiCA-oldalán található kriptofehérkönyv-nyilvántartást könnyű úgy értelmezni, mintha a listán szereplő dokumentum tartalmát a hatóság jóváhagyta volna. Az ESMA saját tájékoztatója kifejezetten jelzi, hogy ez nem következik a nyilvántartásból. A 2026. november 15-i ellenőrzéskor az oldal november 11-i frissítést jelzett.
Mit mond a hivatalos figyelmeztetés?
Az ESMA közlése szerint a nyilvántartásban szereplő kriptofehérkönyveket egyetlen uniós tagállam illetékes hatósága sem vizsgálta felül vagy hagyta jóvá pusztán e nyilvántartás keretében; tartalmukért az ajánlattevő vagy a kibocsátó felel. A portál külön listát tart fenn az engedélyezett kriptoeszköz-szolgáltatókról is. A dokumentum és a szolgáltató ezért külön ellenőrzési tárgy.
Szemléltető helyzet: egy túl erős reklámmondat
Egy fiktív projekt honlapján ez szerepel: „A fehérkönyvünk az európai nyilvántartásban van, ezért a tokenünk biztonságos.” A mondat első fele ellenőrizhető adatállítás lehet, a második fele viszont új következtetés. Attól, hogy találtunk egy dokumentumot, még nem vizsgáltuk meg a projekt technikai működését, a tokenhez kapcsolódó jogokat vagy azt, hogy később milyen áron tudnánk eladni.
Az ellenőrzésnél bontsd szét a reklámmondatot. Keresd meg, pontosan melyik dokumentumra utal, melyik kibocsátóhoz tartozik, és ugyanazt a verziót látod-e a projekt honlapján. Ha szolgáltatói engedélyre is hivatkoznak, az ott megnevezett jogi személyt külön kell összevetni a szolgáltatókról szóló nyilvántartással. A márkanév és a szerződő vállalkozás neve eltérhet.
Mit érdemes elmenteni?
Készíts rövid saját jegyzetet az ellenőrzés dátumáról, a hivatalos forrás címéről, a vizsgált névről és arról, melyik állítás kapott alátámasztást. Ne egy általános „ellenőrizve” jelölést használj. Így később látszik, hogy dokumentumot, szolgáltatót vagy konkrét szolgáltatási jogosultságot vizsgáltál.
A szolgáltatók ellenőrzésének részletesebb menetét a MiCA-engedélyekről szóló útmutatónk foglalja össze. Az árfolyam-, letétkezelési és csalási kockázatokhoz pedig a kriptovaluták veszélyeiről szóló áttekintés ad további támpontot.
Egy nyilvántartási adatból csak a ténylegesen ellenőrzött állítást érdemes továbbadni. Ha a reklám ennél többet ígér, az ígéretet önállóan kell megvizsgálni; a hivatalos logó vagy a dokumentum címe ezt a munkát nem végzi el helyettünk.
Forrás és ellenőrzés
Forrásellenőrzés: 2026. november 15. Az oktatási példák fiktívek, nem piaci adatok. A tartalom általános ismeretterjesztés, nem személyre szabott befektetési tanács.